

Siber Doğrulama Programını Genişletme
Nitelikli güvenlik profesyonellerinin kullanımına gelişmiş siber yetenekler ve azaltılmış engelleme sınıflandırıcıları sunan Siber Doğrulama Programımızın yeni ve genişletilmiş bir sürümünü başlatıyoruz.
Nitelikli güvenlik profesyonellerinin kullanımına gelişmiş siber yetenekler ve azaltılmış engelleme sınıflandırıcıları sunan Siber Doğrulama Programımızın (CVP) yeni ve genişletilmiş bir sürümünü başlatıyoruz. Program artık güvenlik ekiplerinin işlerine en uygun erişim düzeyine başvurmasına olanak tanıyan üç erişim katmanından oluşuyor. Her katman, Claude Opus 5.5, Claude Sonnet 5.5, Claude Mythos 5.1 dahil en yetenekli modellerimize ve ilerleyen yeni modellerimize erişimi içerir. İlgilenen müşterilerimiz buradan başvuruda bulunabilirler.
Siber güvenlik doğası gereği ikili kullanımdır: Bir güvenlik ekibinin bir güvenlik açığını bulmasını ve düzeltmesini sağlayan aynı yetenekler, kötü niyetli bir aktörün bu güvenlik açığından yararlanmasına da yardımcı olabilir. Bu nedenle, Claude Opus 5.5, Claude Fable 5.1 ve Claude Sonnet 5.5 gibi genel olarak mevcut modellerimiz, siber çalışmaların çoğunu engelleyen muhafazakar siber güvenlik önlemlerine sahiptir. Bu, kötü niyetli aktörlerin modellerimizi kullanarak gerçekleştirebileceği zararlı etkinlikleri sınırlamayı amaçlarken, biz de güvenli kodlamaya yönelik yanlış pozitifleri azaltmak için çalışmaya devam ediyoruz.
Ancak savunmacıların da sistemlerini güvence altına almak için en iyi araçlara ve en güçlü yeteneklere erişmeleri gerekiyor. Geçtiğimiz altı ay boyunca iki program aracılığıyla güvenilir erişimi etkinleştirdik: Project Glasswing ve CVP. İlki, Claude Mythos'a en kritik yazılım erişimini güvence altına alan bir grup kuruluşa verdi; ikincisi, incelenen güvenlik ekiplerine Claude Opus ve Claude Sonnet modellerinde azaltılmış güvenlik önlemlerine erişim sağladı.
Artık bu programları, daha fazla güvenlik kuruluşunun sistemlerini korumak için ihtiyaç duyduğu yeteneklere erişmesini sağlamak üzere tasarlanmış, genişletilmiş tek bir teklifte birleştiriyoruz.
Yeni erişim katmanları
Güncellenen erişim katmanları, siber çalışmalarının kapsamına bağlı olarak güvenlik profesyonellerinin kullanımına özel model yetenekleri sunar. Her birinin farklı doğrulama gereksinimleri ve güvenlik kontrolleri vardır.
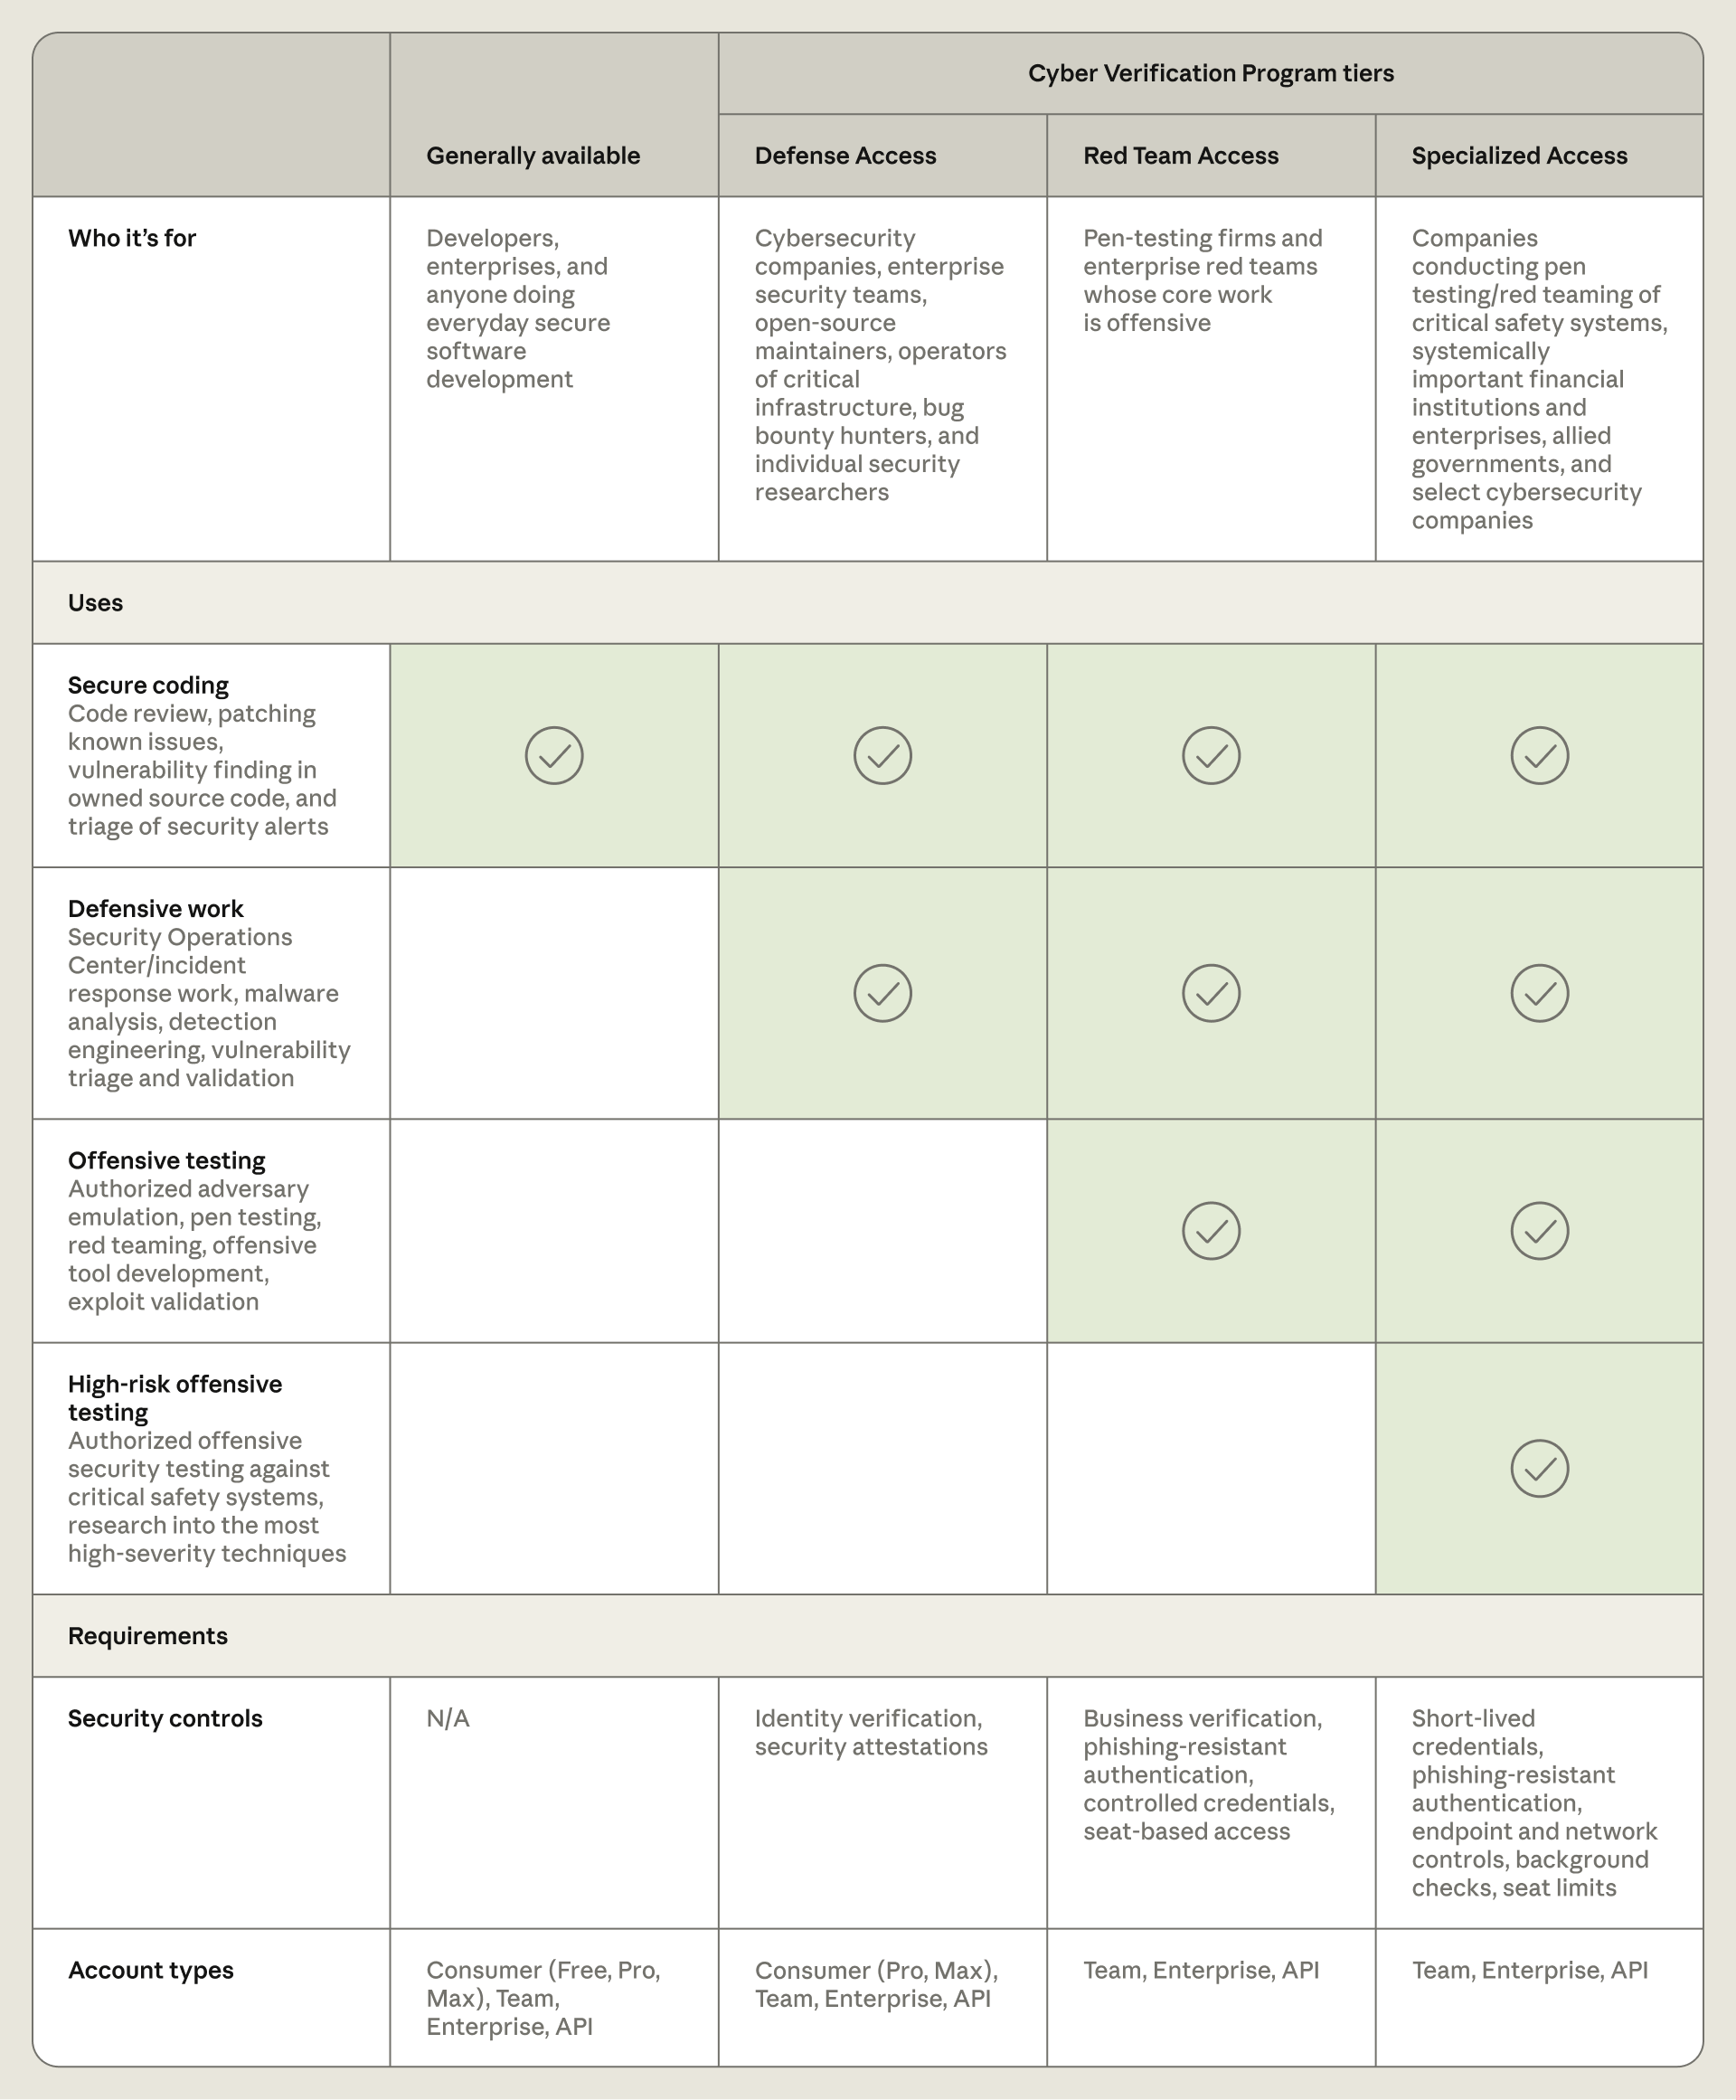
Savunma Erişimi, güvenlik operasyonları merkezi ve olay müdahale görevleri, kötü amaçlı yazılımlara tersine mühendislik ve güvenlik açıklarının analiz edilmesi ve doğrulanması dahil olmak üzere savunma çalışmaları içindir. Nitelikli kuruluşlara örnek olarak şirketlerde, kar amacı gütmeyen kuruluşlarda, üniversitelerde ve sahip oldukları veya sürdürdükleri sistemleri savunan devlet kurumlarındaki güvenlik ekipleri; bölgesel hastaneler veya belediye tesisleri gibi her büyüklükteki kritik altyapının operatörleri; daha küçük güvenlik firmaları; açık kaynak bakımcıları; ve bildirilen güvenlik açıklarına ilişkin geçmiş performansı olan bireysel araştırmacılar.
Savunma amaçlı siber güvenlik çalışmaları yürüten birçok kuruluşun bu kademeye hak kazanmasını bekliyoruz. Başvurulara birkaç gün içinde yanıt vermeyi hedefliyoruz.
Kırmızı Takım Erişimi, yukarıdaki savunma kullanımlarına yetkili sızma testi ve kırmızı takım oluşturma özelliklerini ekler. Nitelikli kuruluşlara örnek olarak kurum içi kırmızı ekipler, devletin kırmızı ekipleri ve güvenlik ve sızma testi firmaları verilebilir. Bu katmandaki kuruluşlar, kritik sektörlerdeki BT sistemleri de dahil olmak üzere yalnızca test etme yetkisine sahip oldukları sistemlere karşı çekişmeli testler gerçekleştirebilir. Kullanıcılar, fidye yazılımı dağıtma, fiziksel sistemlere zarar verme veya yüksek riskli güvenlik sistemlerine kalem testi yapma gibi fiziksel zarara veya toplu kesintiye neden olabilecek eylemlerde gerçek zamanlı engellemelerle karşılaşmaya devam edecek.
Artan uygunluk gereksinimleri ve güvenlik kontrolleri göz önüne alındığında, bu katmandaki başvuruların incelenmesinin birkaç hafta sürmesini bekliyoruz. Nitelikli kuruluşlar, Kırmızı Takım Erişimi başvurularını incelerken Savunma Erişimi katmanına kaydolacaktır. Şu anda bu katman yalnızca kuruluşlar içindir; Bireysel araştırmacılar uygun değildir.
En az siber engellemeye sahip olan Özel Erişim, uçuş işletim sistemleri, elektrik şebekeleri, telekom ağları, bankalararası transfer altyapısı ve devlet idari ağları gibi insanların hayatlarını etkileyebilecek veya piyasaları bozabilecek güvenlik sistemlerini test etme yetkisine sahip sınırlı sayıda doğrulanmış kuruluşa ayrılmıştır.
Bu aşama için şu anda her kuruluşu ABD hükümetiyle işbirliği içinde derinlemesine inceliyoruz. Project Glasswing'in mevcut üyeleri bu seviyeye geçiş yapacak ve mevcut modeller için yeniden onay gerektirmeyecek.
Genel olarak mevcut modellerimiz, kod incelemesi, bilinen sorunlara düzeltme eki uygulama, sahip olunan kaynak kodunda güvenlik açığı bulma ve güvenlik uyarılarının önceliklendirilmesi gibi görevler için kullanılmaya devam edebilir.
Siber kötüye kullanımı izleyebilmemiz için programa kayıtlı kuruluşlar için veri saklama gereklidir. Sıfır veri saklama gizliliğini güçlü güvenlik önlemleriyle birleştiren yeni bir çözüm olan Enterprise Frontier Safeguards (EFS) bu sonbaharın sonlarında kullanıma sunulduğunda, uygun kuruluşlar verileri kontrol ettikleri bulut altyapısında depolayabilecek. EFS kullanıma sunulana kadar, sıfır veri saklama özelliğine sahip Claude Fable 5.1 veya Claude Mythos 5.1 erişimine sahip kuruluşlar, sıfır veri saklama özelliğine sahip CVP'yi de kullanabilir. EFS'ye ilginizi kaydetmek için bu formu doldurun.
Aşağıda, her CVP erişim düzeyinde nelerin mevcut olduğuna ve ayrıca güvenlik ve gizlilik kontrollerine ilişkin gereksinimlere ilişkin bir genel bakış paylaşıyoruz:
Katmanlarımızın etkinliğini test etmek
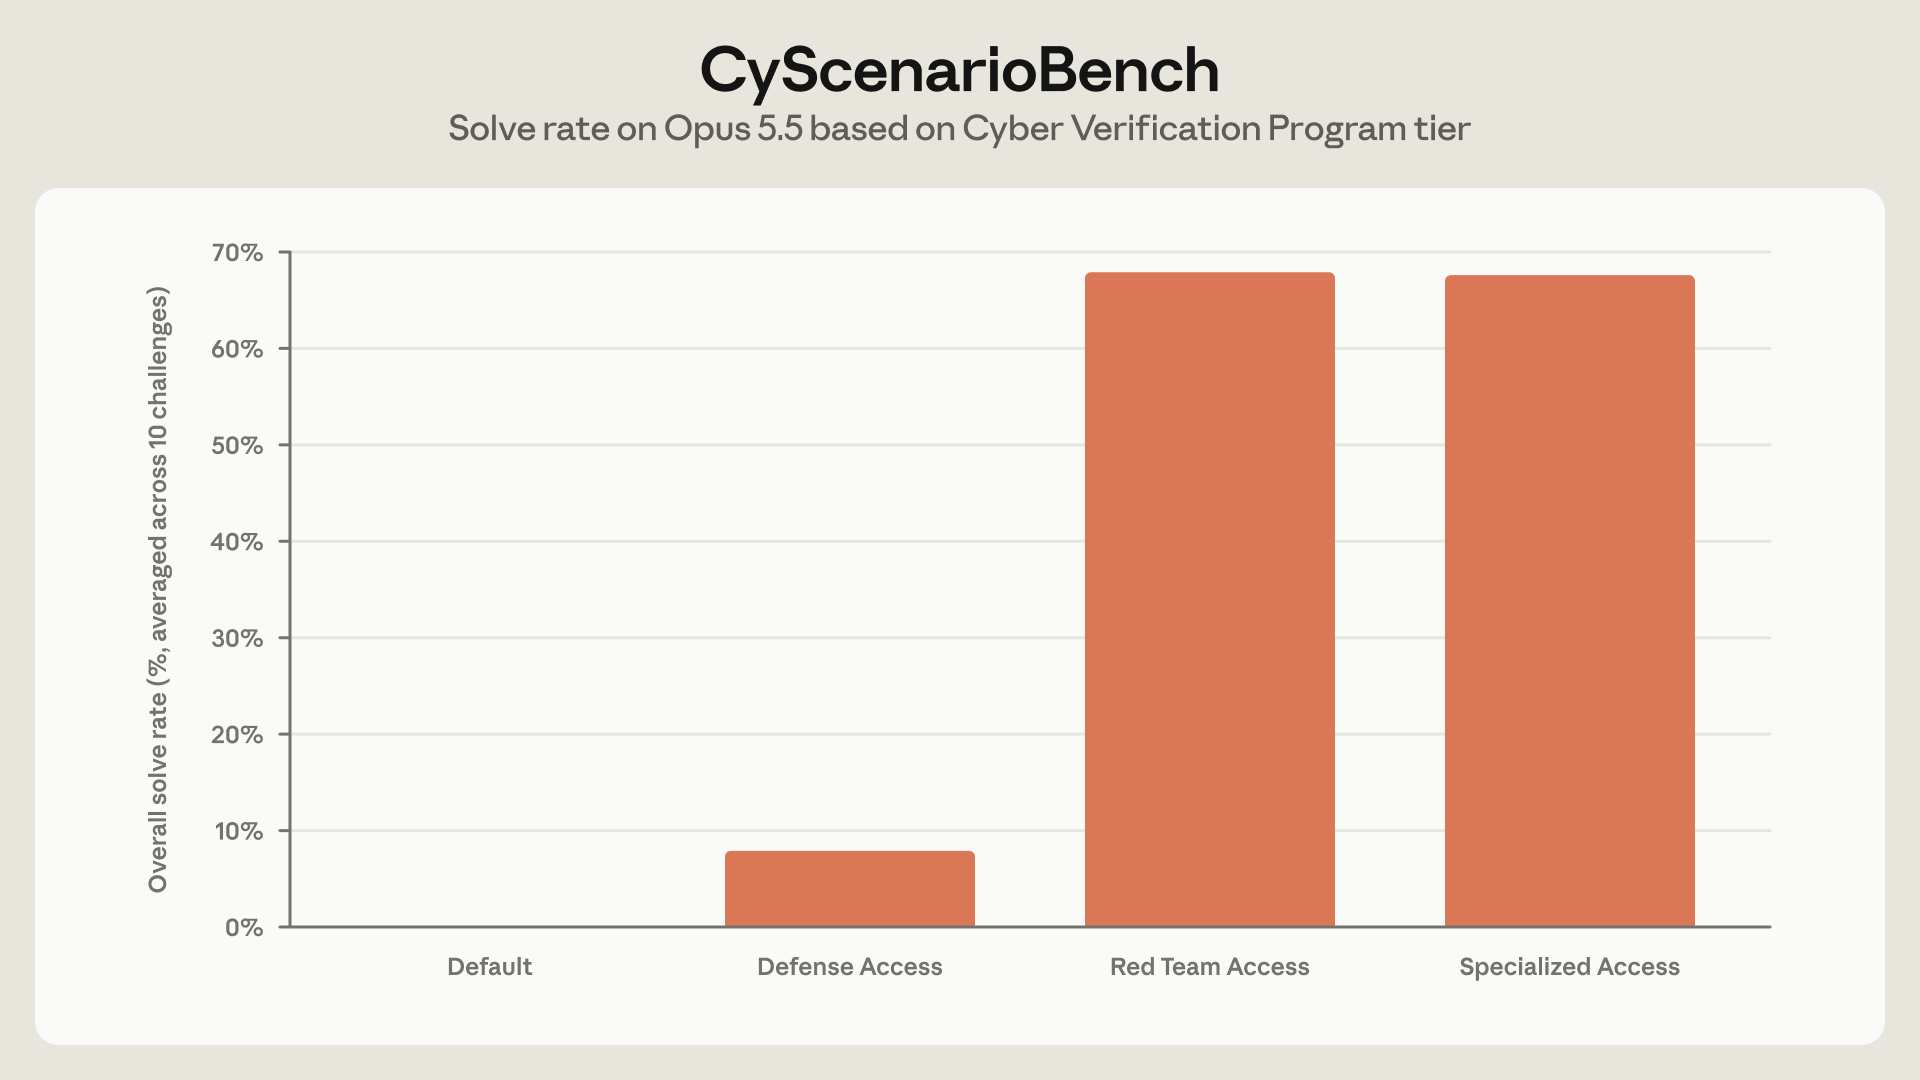
CVP korumalarımızın etkinliğini değerlendirmek için Claude Opus 5.5'i, farklı CVP katmanlarımız için ayarlanmış güvenlik önlemleriyle modellerin gerçekçi kısıtlamalar altında çok aşamalı siber operasyonları planlayıp planlayıp yürütemeyeceğini ölçen bir değerlendirme olan CyScenarioBench aracılığıyla çalıştırdık. Bu değerlendirme karmaşık, etkileşimli saldırı senaryoları içerdiğinden, Claude'un hem genel olarak mevcut modelde hem de Savunma Erişimi katmanında önemli engellemelerle karşılaşmasını, ancak Kırmızı Takım Erişimi ve Özel Erişim katmanlarında hiçbir engelleme yaşamamasını bekliyoruz.
Her erişim katmanındaki 10 CyScenarioBench mücadelesinin her birinde yapılan beş denemede şunları bulduk:
- CVP erişimi olmadığında her görev ilk istemde engellendi;
- Savunma Erişimi katmanında, 50 denemeden 46'sı mücadelenin bir noktasında engellendi, geri kalan dört görev ise başarılı oldu; ve
- Kırmızı Takım Erişimi katmanında hiçbir engelleme meydana gelmedi ve Claude Opus 5.5, 50 görevden 34'ünü başarıyla tamamladı; bu, hiçbir koruma uygulanmadan bu değerlendirmede modelin %67,6'lık başarı oranına etkili bir şekilde eşdeğerdir (Özel Erişim temsilcisi).
Bu değerlendirmeler, Glasswing Projesi ile başlattığımız savunma çabalarını genişleterek, gelişmiş siber yetenekleri daha geniş bir savunmacı grubunun kullanımına güvenli bir şekilde sunabileceğimize dair bize güven veriyor. Zaman içinde katmana dayalı sınıflandırıcılarımızı iyileştirmeye devam edeceğiz.
Savunmacılara avantaj sağlamak
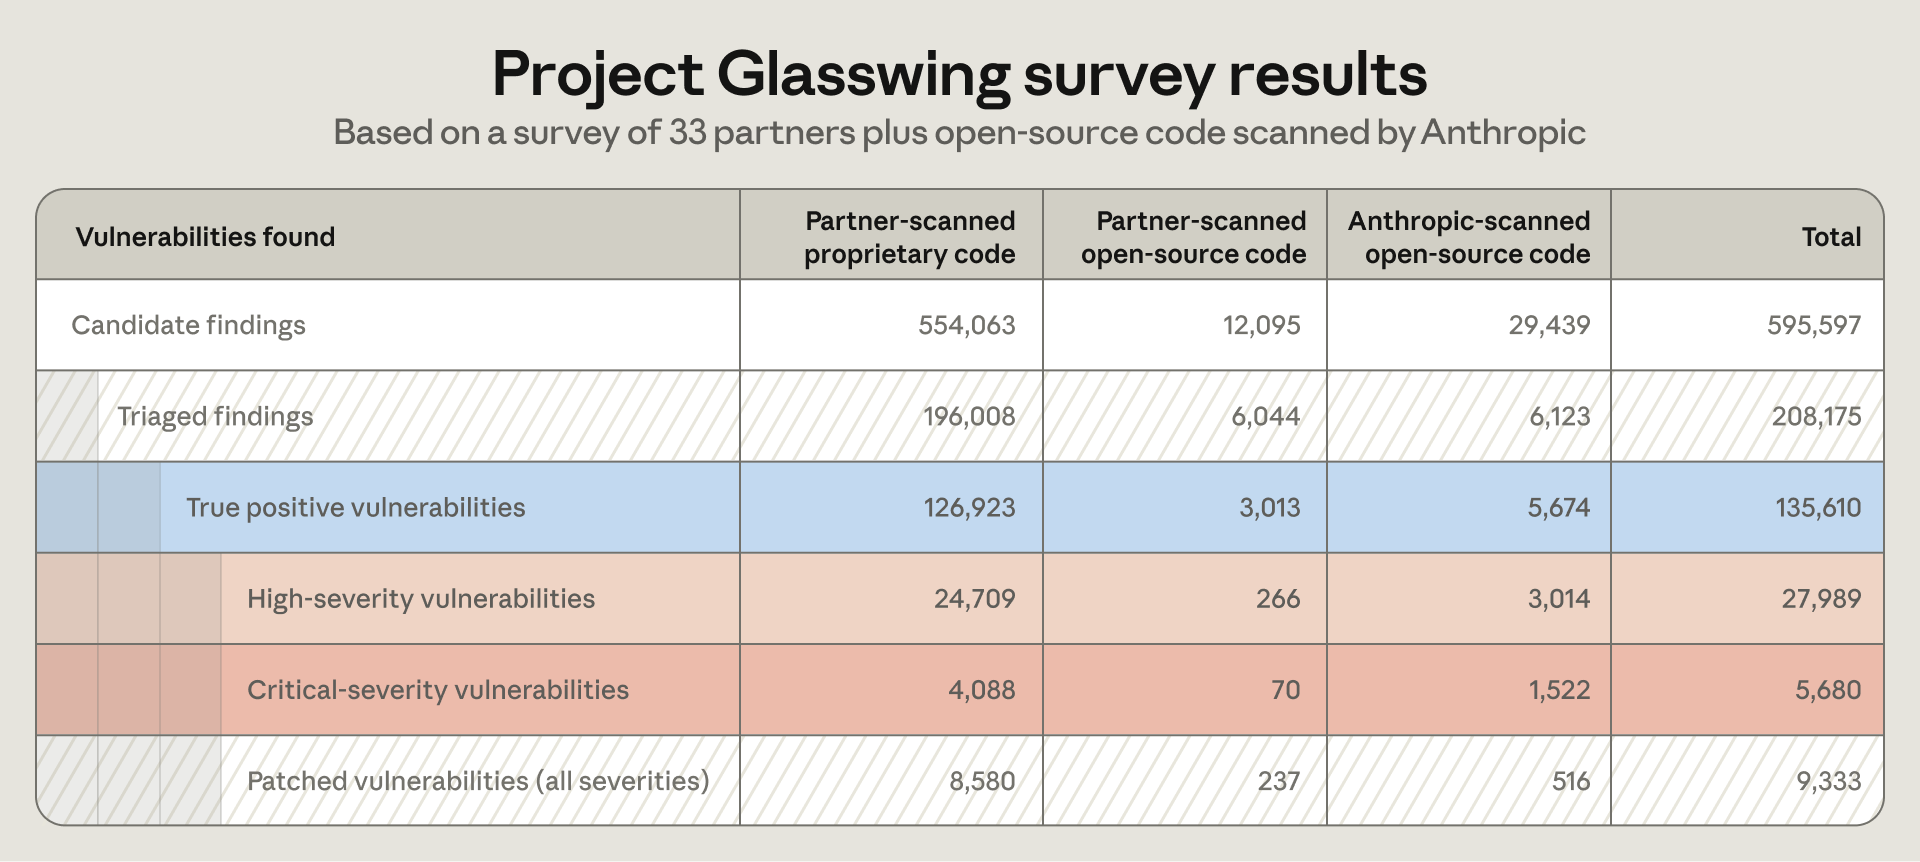
Glasswing Projesi aracılığıyla Claude Mythos modellerinin, kuruluşların sistemlerindeki güvenlik açıklarını tespit etme oranını önemli ölçüde artırdığını tespit ettik. Program aracılığıyla iş ortaklarımız, Nisan ve Temmuz 2026 arasında en az 129.000 doğrulanmış yazılım güvenlik açığını ortaya çıkardı. Ayrıca kendi açık kaynak tarama çalışmalarımız aracılığıyla, Nisan ve Ekim 2026 arasında ek 5.500 doğrulanmış yazılım güvenlik açığı bulduk. Bu doğrulanmış güvenlik açıklarından 33.000'den fazlası şu ana kadar kritik veya yüksek önemde olarak derecelendirildi. Glasswing ortaklarının yalnızca bir alt kümesinden alınan anket verilerine dayandığı için bu muhtemelen eksik bir sayıdır. Bu nedenle gerçek etkinin en az beş kat daha yüksek olmasını bekliyoruz.
Claude Mythos modelleri olmasaydı aynı sayıda güvenlik açığını bulmalarının ne kadar zaman alacağı sorulduğunda, bazı ortaklarımız bize modellerin güvenlik açığı bulma oranlarının aylar hatta yıllar boyunca arttığını söyledi. Booz Allen ve Comcast'teki ortaklarımızdan deneyimleri hakkında daha fazlasını okuyun.
Bugün Siber Doğrulama Programımızda yaptığımız değişikliklerin amacı Glasswing Projesi'nin etkisini çok daha fazla sayıda siber savunucuya yaymaktır. Açık kaynaklı yazılımların ve kritik altyapının güvenliğinin sağlanmasına yardımcı olma çabalarımızı da sürdürüyoruz. Önümüzdeki haftalarda bu çalışma hakkında daha fazla bilgi paylaşacağız ve savunmacılara kalıcı bir avantaj sağlamak için çalışmaya devam ederken öğrendiklerimizi paylaşacağız.
Erişim için başvur
İlgilenen kuruluşlar CVP'ye buradan başvurabilirler. Başvuru sürecinin bir parçası olarak tüm başvuru sahiplerini doğrulayacağız ve ilgili erişim katmanı için gerekli güvenlik kontrollerinin kanıtını talep edeceğiz. Mevcut CVP üyeleri önceki modeller için mevcut ayarlarını koruyacak ve güncellenen program aracılığıyla Claude Opus 5.5, Claude Sonnet 5.5 ve Claude Mythos 5.1'e erişim için otomatik olarak değerlendirilecek. Yöneticilerin bu adımları izleyerek belirli çalışma alanlarına erişim ataması gerekecektir.
CVP, Claude Platformu, Google Cloud Vertex AI ve Microsoft Foundry'de mevcuttur. CVP yalnızca Amazon Bedrock'ta Enterprise Frontier Safeguards'a uygun müşteriler için mevcuttur.
Seviyenizin izin vermesi gerektiğini düşündüğünüz bir işte engellendiyseniz bunu buradan bildirebilirsiniz. Her seviyeye ilişkin tüm ayrıntıları Yardım Merkezimizde bulabilirsiniz.